本地启发式 · 可解释判定 · AI 研判
不误报的安卓杀毒引擎
AISD 在本地分析已安装应用的真实权限与组件行为,给出可审计的判定依据。 借鉴 Canta「先看是不是已知正常组件」的思路建立信任基线—— 系统应用和来自正规商店的正常应用,不会被误判成病毒。
恶意特征 = 16,488 条真实恶意文件哈希(ThreatFox + MalwareBazaar) + 14,257 条网络 IOC + 28 条安卓恶意分发源,随包离线,用户可自行审阅。
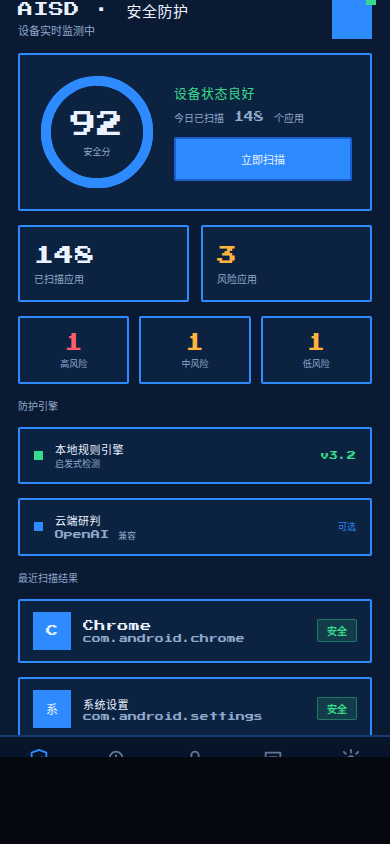
设备健康主界面:环境体检逐项给出安全分与风险项。点击图片可放大。
为什么不会误报
信任基线:先认得正常,再谈风险
先判断是不是系统自带或正规商店的应用,再评估风险,避免误伤。
纯权限启发式会把系统组件和正常应用误判成病毒——系统应用天然持有短信、通讯录、 设备管理器、无障碍等敏感能力,导航类 App 也常需后台定位。AISD 用 已知包名库 + 安装来源 双证据建立信任分层,各层设风险上限。
com.android.xxx 的非系统包不会获得系统信任——
必须「包名命中已知库」且「确为系统预置或正规来源」才授予。
核心能力
真实检测,不是噱头
本地启发式引擎
基于真实权限与组件行为加权评分,每个判定都附带可解释的实锤/潜在级依据,不依赖黑盒模型。
AI 安全问答
多轮对话、流式输出,把设备真实证据喂给模型。兼容 OpenAI / Anthropic / Gemini / 本地规则四种格式。
实时防护
前台服务常驻 + 开机自启 + 新装/覆盖安装监听,装包即评估,风险实时提示。
Shizuku 取证
授权后通过系统隐藏 API 做真实 AppOps 行为取证与强制停止,作为可选增强,失败自动降级。
隔离区冻结
对确证高危应用,经设备管理器真实冻结,阻止其运行与自启,而非仅弹窗警告。
三套主题
像素 / 原生 / 终端三套视觉,设置内一键切换,统一描边图标,无 AI 模板味。
环境体检
借鉴鱼汁终端防御安全扫描:对无障碍服务滥用、通知监听、设备管理器、USB 调试、屏幕锁、悬浮窗、开机自启逐项检查,给出环境安全分与风险项。
真实病毒情报库
接入 ThreatFox(abuse.ch)三万条 IOC,含 1.5 万文件哈希签名。可疑应用自动做哈希核验,命中即标注恶意家族;链接查杀复用该库识别已知恶意分发源。
万物皆插件
检测规则、界面主题都能自己造。声明式插件不执行任意代码,上传前必过安全扫描,无害自动放行、有害当场拒绝。
自动增量更新
一键从官网拉取最新版本,下载后强制校验 SHA-256,校验不通过绝不安装。
永久免费
全部功能解锁,无付费墙、无订阅、无广告。我们把门槛踢飞,用架构和开源赢。
手动拦截台
粘贴链接、包名或 APK 路径秒出结论,三档判定(恶意 / 风险提示 / 放行),每档都带证据与处置建议。命中恶意可一键处置。
真冻结,不是弹窗吓唬
经 Shizuku 授权后可真实冻结应用(跑不起来但数据与图标保留,随时解冻),并能剥夺其悬浮窗权限,阻断假登录页、假支付页的覆盖盗号。系统核心组件自动排除,永不冻结。
字节码查杀
恶意 APK 改一个字节,哈希就失效。字节码特征补上这一层:强特征命中判实锤,弱特征仅提示。规则全部内置可审阅,不依赖黑盒服务器。
横向对比
同样的场景,差别在哪
下面三个场景是普通权限启发式最容易误判的地方。我们用真实机制说明差异, 而不是靠「更智能」这类无法验证的说法。
| 场景 | 纯权限启发式会怎么判 | AISD 怎么判 |
|---|---|---|
| 系统设置类应用 短信、通话记录、权限管理 |
命中多个敏感权限 → 直接判高危。用户无法理解也无法申诉。 | 确认为系统预置且包名命中已知库 → 授予「系统核心」信任层,综合风险分封顶在低风险,并标注「该应用为已知系统组件,不应定性为病毒」。 |
| 导航 / 打车类应用 后台定位、开机自启、悬浮窗 |
后台定位 + 自启组合 → 判中风险,弹窗警告,诱导用户卸载。 | 来自正规商店且包名命中良性库 → 授予「商店应用」信任层,上限设为中风险,不再误弹;只有额外命中实锤行为才升级。 |
| 侧载的可疑 APK 未知来源安装 |
只看权限数量打分,无法说明到底哪条规则命中,结论不可复核。 | 不设信任上限,完整评估;哈希核验 16,488 条真实恶意样本,再做字节码特征扫描;结论区分「实锤级 / 潜在级」,逐条列出依据,可逐项复核。 |
com.android.xxx 的非系统包不会获得系统信任——
必须「包名命中已知库」且「确为系统预置或正规来源」才授予。
关键问题
你的安全软件,到底在连谁的服务器
一款安全软件必须回答一个问题:它自己安全吗?我们把两件事并列摆出来, 你不需要相信任何一方,只需要知道怎么自己验证。
AISD · 可验证
代码开源,联网清单公开
- 全部源码开放审计,网络相关代码集中在
app/src/main/java/com/aisd/ai/单个包内 - 不配置云端 AI 时,一个网络请求都不发——本地启发式引擎完全离线
- App 内「设置 → 联网自证报告」列出全部外部地址与权限用途,可对着抓包工具逐条核对
- 不存在远程擦除、远程锁屏、屏幕采集相关 API 调用
- 不采集通讯录、短信内容、通话记录、相册、定位
如果任何人抓到 AISD 访问清单外的地址,那是 bug,欢迎发邮箱举报——我们会改。
某款闭源同类 · 静态分析结果
APK 里写着 Δ 个令人不安的东西
/api/live/start+/api/live/frame:持续帧上传通道takeScreenshot(无障碍接口)配合Base64与data:image/jpegwipeData:设备管理器 远程清除数据 能力resetPassword/lockNow:远程重置锁屏密码、立即锁屏/api/vault指向/data/local/tmp/.yvault(脚本中对其chmod 777)- 自带一段 adb 提权脚本,把自己加入无障碍服务、授予电话权限、加入电池白名单
以上均为对公开 APK 的静态分析结论(DEX 字符串与类名),不含推测。详见下方「证据说明」。
wipeData,那么「不上传」三个字需要非常强的证明。
我们没有要求任何人相信我们的指控——请往下看「怎么自己验证」。
动手验证
三分钟,自己验出真相
不用装我们的软件也能验。工具都是公开的,步骤是可复现的。
在备用机上安装 HttpCanary 或 PCAPdroid(均为开源工具),只为该 App 开启抓包。
重点看是否出现 /api/live/、/api/vault、/api/app/checkin
这类路径,以及流量是否随「远程协助」开启而持续产生。
AISD 已经在「设置 → 联网自证报告」里把全部地址写好了。 你抓到的任何清单外地址,请直接发邮件举报。
技术立场
为什么我们不用 AI 黑盒判恶意
「AI 判断更准」在安全产品上是个陷阱:安全软件的错误代价是不对称的。 把正常应用误判成病毒,用户会卸载我们的产品并失去防护;漏判一个恶意应用,用户可能损失钱财。 这两个错误的后果根本不对称,所以不能用同一套阈值去平衡。
我们的做法是:把「判断」和「解释」分开。本地规则引擎负责给出可复核的判定, 每条结论都附具体依据(命中了哪条规则、哪个权限组合、哪条哈希)。 AI 只做它擅长的事——把已有的证据组织成人能看懂的话,而不是凭空下结论。
上手
四步装好
- 下载 APK 在下方下载区选正式版。装之前可以先核对 SHA-256 哈希,确认安装包没被篡改。
- 允许「安装未知来源」 首次安装时系统会提示,进入「设置 → 应用 → 特殊权限 → 安装未知应用」允许浏览器或文件管理器安装即可。
- (可选)授权 Shizuku 想要「真冻结应用 / 剥夺悬浮窗」这类硬拦截能力,需要 Shizuku 提供系统级权限。它是免费开源工具,装一次即可永久授权;不授权也能完整查杀,只是无法冻结。
- 开启通知与后台 为了让新装应用能被实时监听,建议允许通知权限,并把 AISD 加入后台白名单(省电策略设为「无限制」)。
AI 能力
把本机证据,而非空话,交给模型
本地引擎先做可解释判定,再把判定依据、权限清单、Shizuku 取证结果整理成上下文, 连同你的多轮提问一起传给 AI。模型看到的是事实,不是泛泛而谈。
// 助手把本机证据随多轮历史一并提交
provider.stream(
  system  = ASSISTANT_SYSTEM_PROMPT,
  history = [user, ai, user, ai, …],   // 持久化的多轮记忆
  user    = "这个 com.xxx 为什么被判中风险?"
)
// 本地规则引擎无 Key 也能给出可审计解读

// 贴下载链接先查内置黑名单(Abuse.ch URLHaus 情报),命中即零幻觉告警
UrlThreatDb.lookup(url) // 28 条安卓恶意 APK 分发 URL / 24 域名,随包离线
隐私立场
完全本地,账号与上传都是可选的
全盘扫描、判定、问答记忆全部在设备本地完成,无账号体系、无强制联网。 云端 AI 仅为可选增强,API Key 由你自主配置,未配置时自动回落本地规则引擎。
无强制上传
不收集、不上传你的应用列表与设备信息。
判定可追溯
每条结论都给出依据,红/橙/黄/绿四级可见。
可选云端
想用更强模型?自己填 Key,控制权在你手里。
开源声明
对面收费,我们开源免费。门槛,直接踢飞。
AISD 核心代码开源,永久免费,无功能阉割、无付费解锁、无广告。 我们相信安全工具不该有门槛,也不该是黑盒。
| 你可以 | 你需要遵守 |
|---|---|
| 自由使用、复制、修改、分发代码与安装包 | 二次分发必须显著标注:该包为 AISD 的二次分发版本,非官方原版 |
| 用于学习、研究、二次开发 | 不得删除或修改本开源声明与许可证文件 |
| 提交误判样本与改进建议 | 必须提供官方原版下载地址,让用户能取到未经改动的原包 |
| 自行审计任何一行扫描逻辑 | 不得冒用 AISD 名义提供担保或商业服务;二次分发产生的问题由分发者承担 |
获取 AISD
下载 v27.0(versionCode 270)
支持 Android 4.0 及以上。新增自动拦截(三条件同时满足才拦)、ADB 直连提权通道、 勒索处置台(锁屏型可完全恢复)、联网自证报告。高级拦截功能需 Android 6.0+, 低版本设备扫描与查询能力不受影响。
SHA-256 已验证,安装前可核对:把上面哈希值与下载文件的校验值比对一致,说明安装包未被篡改。 AISD 每次更新都在官网公布哈希,App 内「插件 → 自动更新」也会在安装前强制校验。