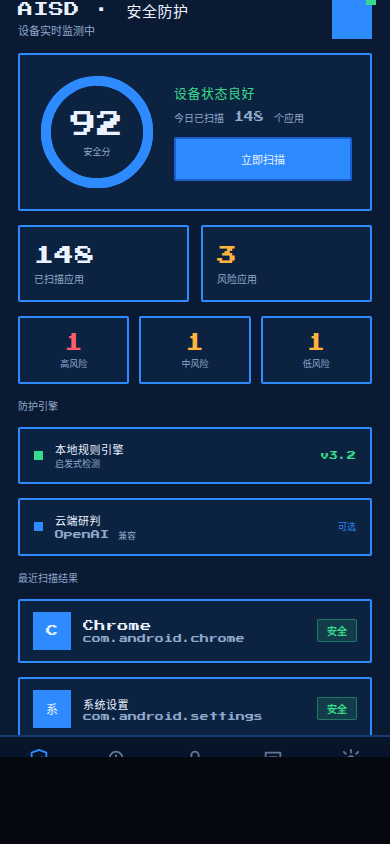
为什么不会误报
信任基线:先认得正常,再谈风险
纯权限启发式会把系统组件和正常应用误判成病毒——系统应用天然持有短信、通讯录、 设备管理器、无障碍等敏感能力,导航类 App 也常需后台定位。AISD 用 已知包名库 + 安装来源 双证据建立信任分层,各层设风险上限。
系统核心
平台签名或预置框架组件(如设置、系统界面、GMS)。命中已知库且确为系统。
最高:低风险
厂商预置
设备厂商预装应用(OEM 范畴),属预置软件,不构成病毒威胁。
最高:低风险
商店应用
来自 Play / 厂商商店等正规渠道,包名命中已知良性库。
最高:中风险
未知来源
未命中良性库、也非正规商店来源,按完整启发式评估,不设上限。
完整评估
关键设计:系统/预置应用即便命中「无障碍 + 设备管理器」这类高危组合,
综合风险分也被封顶在低风险区间,并标注「该应用为已知系统组件,不应定性为病毒」。
正常应用与系统应用不再被定性为病毒。
反伪装:信任不靠包名单独判断。一个侧载、名为
com.android.xxx 的非系统包不会获得系统信任——
必须「包名命中已知库」且「确为系统预置或正规来源」才授予。
核心能力
真实检测,不是噱头
本地启发式引擎
基于真实权限与组件行为加权评分,每个判定都附带可解释的实锤/潜在级依据,不依赖黑盒模型。
AI 安全问答
多轮对话、流式输出,把设备真实证据喂给模型。兼容 OpenAI / Anthropic / Gemini / 本地规则四种格式。
实时防护
前台服务常驻 + 开机自启 + 新装/覆盖安装监听,装包即评估,风险实时提示。
Shizuku 取证
授权后通过系统隐藏 API 做真实 AppOps 行为取证与强制停止,作为可选增强,失败自动降级。
隔离区冻结
对确证高危应用,经设备管理器真实冻结,阻止其运行与自启,而非仅弹窗警告。
三套主题
像素 / 原生 / 终端三套视觉,设置内一键切换,统一描边图标,无 AI 模板味。
AI 能力
把本机证据,而非空话,交给模型
本地引擎先做可解释判定,再把判定依据、权限清单、Shizuku 取证结果整理成上下文, 连同你的多轮提问一起传给 AI。模型看到的是事实,不是泛泛而谈。
多供应商OpenAI / Anthropic / Gemini / 本地规则
多轮记忆对话持久化,重启不丢失
流式输出真实 SSE 逐字渲染
证据注入判定依据 + 行为取证入上下文
链接查杀内置恶意下载源黑名单,贴链接即判
// 助手把本机证据随多轮历史一并提交
provider.stream(
  system  = ASSISTANT_SYSTEM_PROMPT,
  history = [user, ai, user, ai, …],   // 持久化的多轮记忆
  user    = "这个 com.xxx 为什么被判中风险?"
)
// 本地规则引擎无 Key 也能给出可审计解读

// 贴下载链接先查内置黑名单(Abuse.ch URLHaus 情报),命中即零幻觉告警
UrlThreatDb.lookup(url) // 28 条安卓恶意 APK 分发 URL / 24 域名,随包离线
隐私立场
完全本地,账号与上传都是可选的
全盘扫描、判定、问答记忆全部在设备本地完成,无账号体系、无强制联网。 云端 AI 仅为可选增强,API Key 由你自主配置,未配置时自动回落本地规则引擎。
无强制上传
不收集、不上传你的应用列表与设备信息。
判定可追溯
每条结论都给出依据,红/橙/黄/绿四级可见。
可选云端
想用更强模型?自己填 Key,控制权在你手里。